

En Inde, la violation de sécurité sur CoinDCX du 19 juillet a conduit à l’arrestation de son staff engineer après le vol de 44 millions de dollars en actifs numériques.
Sommaire
Comment le vol de 44 millions a-t-il eu lieu sur CoinDCX ?
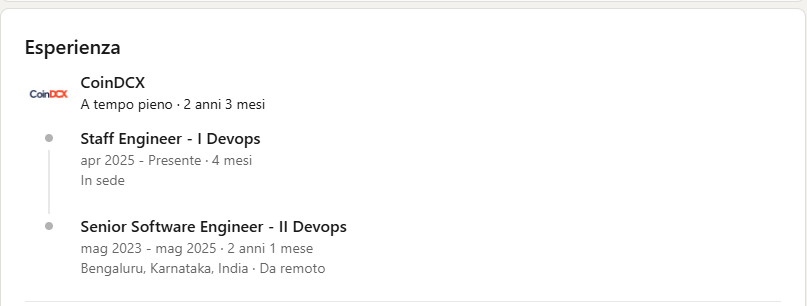
La nuit du 18 au 19 juillet, un accès non autorisé a frappé les systèmes de CoinDCX. Un acteur inconnu a d’abord transféré 1 USDT vers un portefeuille externe, puis a procédé au véritable coup : 44 millions de dollars déplacés vers six portefeuilles différents. Des sources internes confirment que l’attaque se serait développée en exploitant les identifiants de Rahul Agarwal, ingénieur embauché en mai 2023 et promu staff engineer en avril 2025.
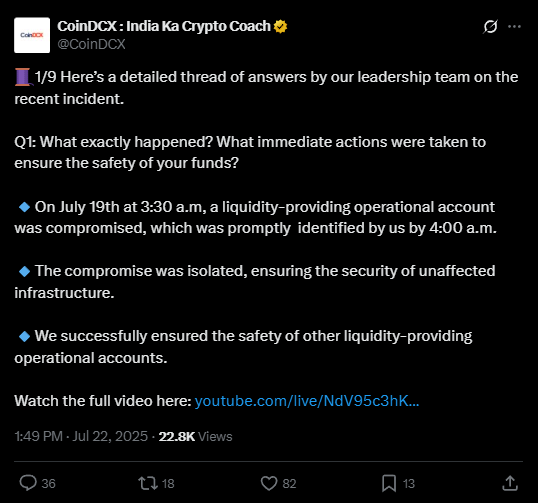
L’opération a été rendue possible par l’installation de malware sur l’ordinateur portable de l’entreprise d’Agarwal, prétendument caché dans des fichiers provenant d’activités professionnelles secondaires. CoinDCX a en effet reconstitué que l’employé avait été engagé comme freelance pour quatre clients privés, malgré la politique qui interdit les usages supplémentaires des appareils de l’entreprise.
Qui est Rahul Agarwal et pourquoi la police l’a-t-elle arrêté ?
Rahul Agarwal, 30 ans, travaillait comme ingénieur DevOps pour CoinDCX depuis plus de deux ans, basé à Bengaluru. Sa promotion au poste d’ingénieur staff était toute récente, mais la police l’a arrêté dans les heures qui ont suivi l’affaire.
Les enquêteurs ont saisi son ordinateur portable de travail et ont lancé des perquisitions numériques. Agarwal a nié toute implication directe dans le vol, mais a admis avoir utilisé l’ordinateur de l’entreprise pour des activités supplémentaires, essentielles pour la compromission via le social engineering.
CoinDCX, par l’intermédiaire du CEO, n’a pas confirmé publiquement l’arrestation, mais a publié une note expliquant que les enquêtes sur une attaque sociale sophistiquée sont toujours en cours et empêchent des déclarations plus spécifiques à la presse.
Qu’est-ce qui s’est passé techniquement ? Pourquoi est-ce un cas sans précédent ?
Selon les informations recueillies par Neblio Technologies, opérateur de CoinDCX, l’attaque a exploité une technique « classique » d’ingénierie sociale : les criminels ont convaincu Agarwal d’installer un logiciel malveillant, probablement en échange d’un faux service freelance ou via un email de phishing. Par la suite, le malware a donné un accès complet à un compte serveur interne dédié à la liquidité vers un autre exchange.
L’exchange a expliqué que aucun fonds des utilisateurs n’a été touché ; la perte concerne les réserves de l’entreprise pour la gestion de la liquidité inter-exchange. Cependant, le dommage réputationnel et le montant en jeu représentent un avertissement significatif sur la vulnérabilité aux attaques même pour un opérateur important.
Quelles sont les implications pour CoinDCX, les utilisateurs et le secteur crypto ?
Selon le PDG de CoinDCX, cette crise met en évidence le risque très élevé d’attaques ciblées contre les employés, souvent sous-estimé.
« Beaucoup des menaces les plus modernes visent les ingénieurs et les administrateurs système, pas seulement les structures informatiques centralisées, »
a déclaré. La violation n’a pas compromis les positions crypto des utilisateurs, mais a affecté les ressources utilisées pour la gestion de la plateforme (par exemple, échanges entre exchanges).
Selon CoinDCX, les conséquences seront vastes : révision de toutes les politiques informatiques, suspension temporaire de certaines fonctionnalités et, certainement, une phase de réaccréditation des ressources perdues. Si la voie exclusive malware-social engineering est confirmée, il s’agira d’un précédent pour tout l’écosystème crypto indien.
Que dit CoinDCX après le vol de 44 millions?
La communication officielle est extrêmement prudente. L’équipe de sécurité de l’exchange a lancé, en collaboration avec les autorités, des audits internes massifs et des enquêtes sur les responsabilités individuelles et de processus. L’entreprise a souligné que les clés privées et les actifs des utilisateurs sont toujours restés protégés, bien que l’incident oblige tout le secteur à “repenser radicalement” les stratégies de défense contre les risques humains.
Selon le CEO :
“l’attaque est d’une grande complexité et suit une tendance internationale de violations induites par l’ingénierie sociale et la gestion imprudente des postes de travail.”
Comment les autorités agissent-elles et quels sont les risques futurs ?
Bengaluru City police et des représentants de Neblio analysent encore les dispositifs saisis. Il n’y a actuellement aucun lien direct entre Agarwal et les hackers, mais la chaîne d’accès compromise provient de l’activité non autorisée sur l’ordinateur portable de l’employé. Un rapport officiel a été ouvert pour vol aggravé et accès non autorisé aux systèmes informatiques bancaires.
Sur le plan systémique, ce cas impose aux exchanges de revoir : permissions, surveillance, politique des appareils et habitudes de leurs équipes, avec une attention particulière aux activités freelance, plug-ins, extensions et fichiers partagés avec les employés. Une alerte qui pèse également sur les nouvelles règles de conformité requises par le gouvernement indien.
Que se passe-t-il maintenant : impact, perspectives et tension dans le monde crypto
L’avenir de CoinDCX reste suspendu aux résultats de l’enquête et surtout à l’impact réputationnel sur les utilisateurs. À court terme, aucun fonds utilisateur ne semble compromis, mais la baisse de confiance pourrait entraîner des mouvements de masse vers d’autres services. Le secteur crypto doit maintenant faire face au risque « humain » comme principal vecteur d’attaque. Le cas CoinDCX déplace le focus des systèmes automatiques vers les individus et les processus.
Il sera intéressant de voir – et les autorités le savent – quelles politiques renforceront les exchanges et les entreprises DeFi après cette vague de social engineering massive. Suivez les évolutions, à la fois sur le profil X officiel et dans les principaux canaux Telegram pour des mises à jour et des approfondissements.



