
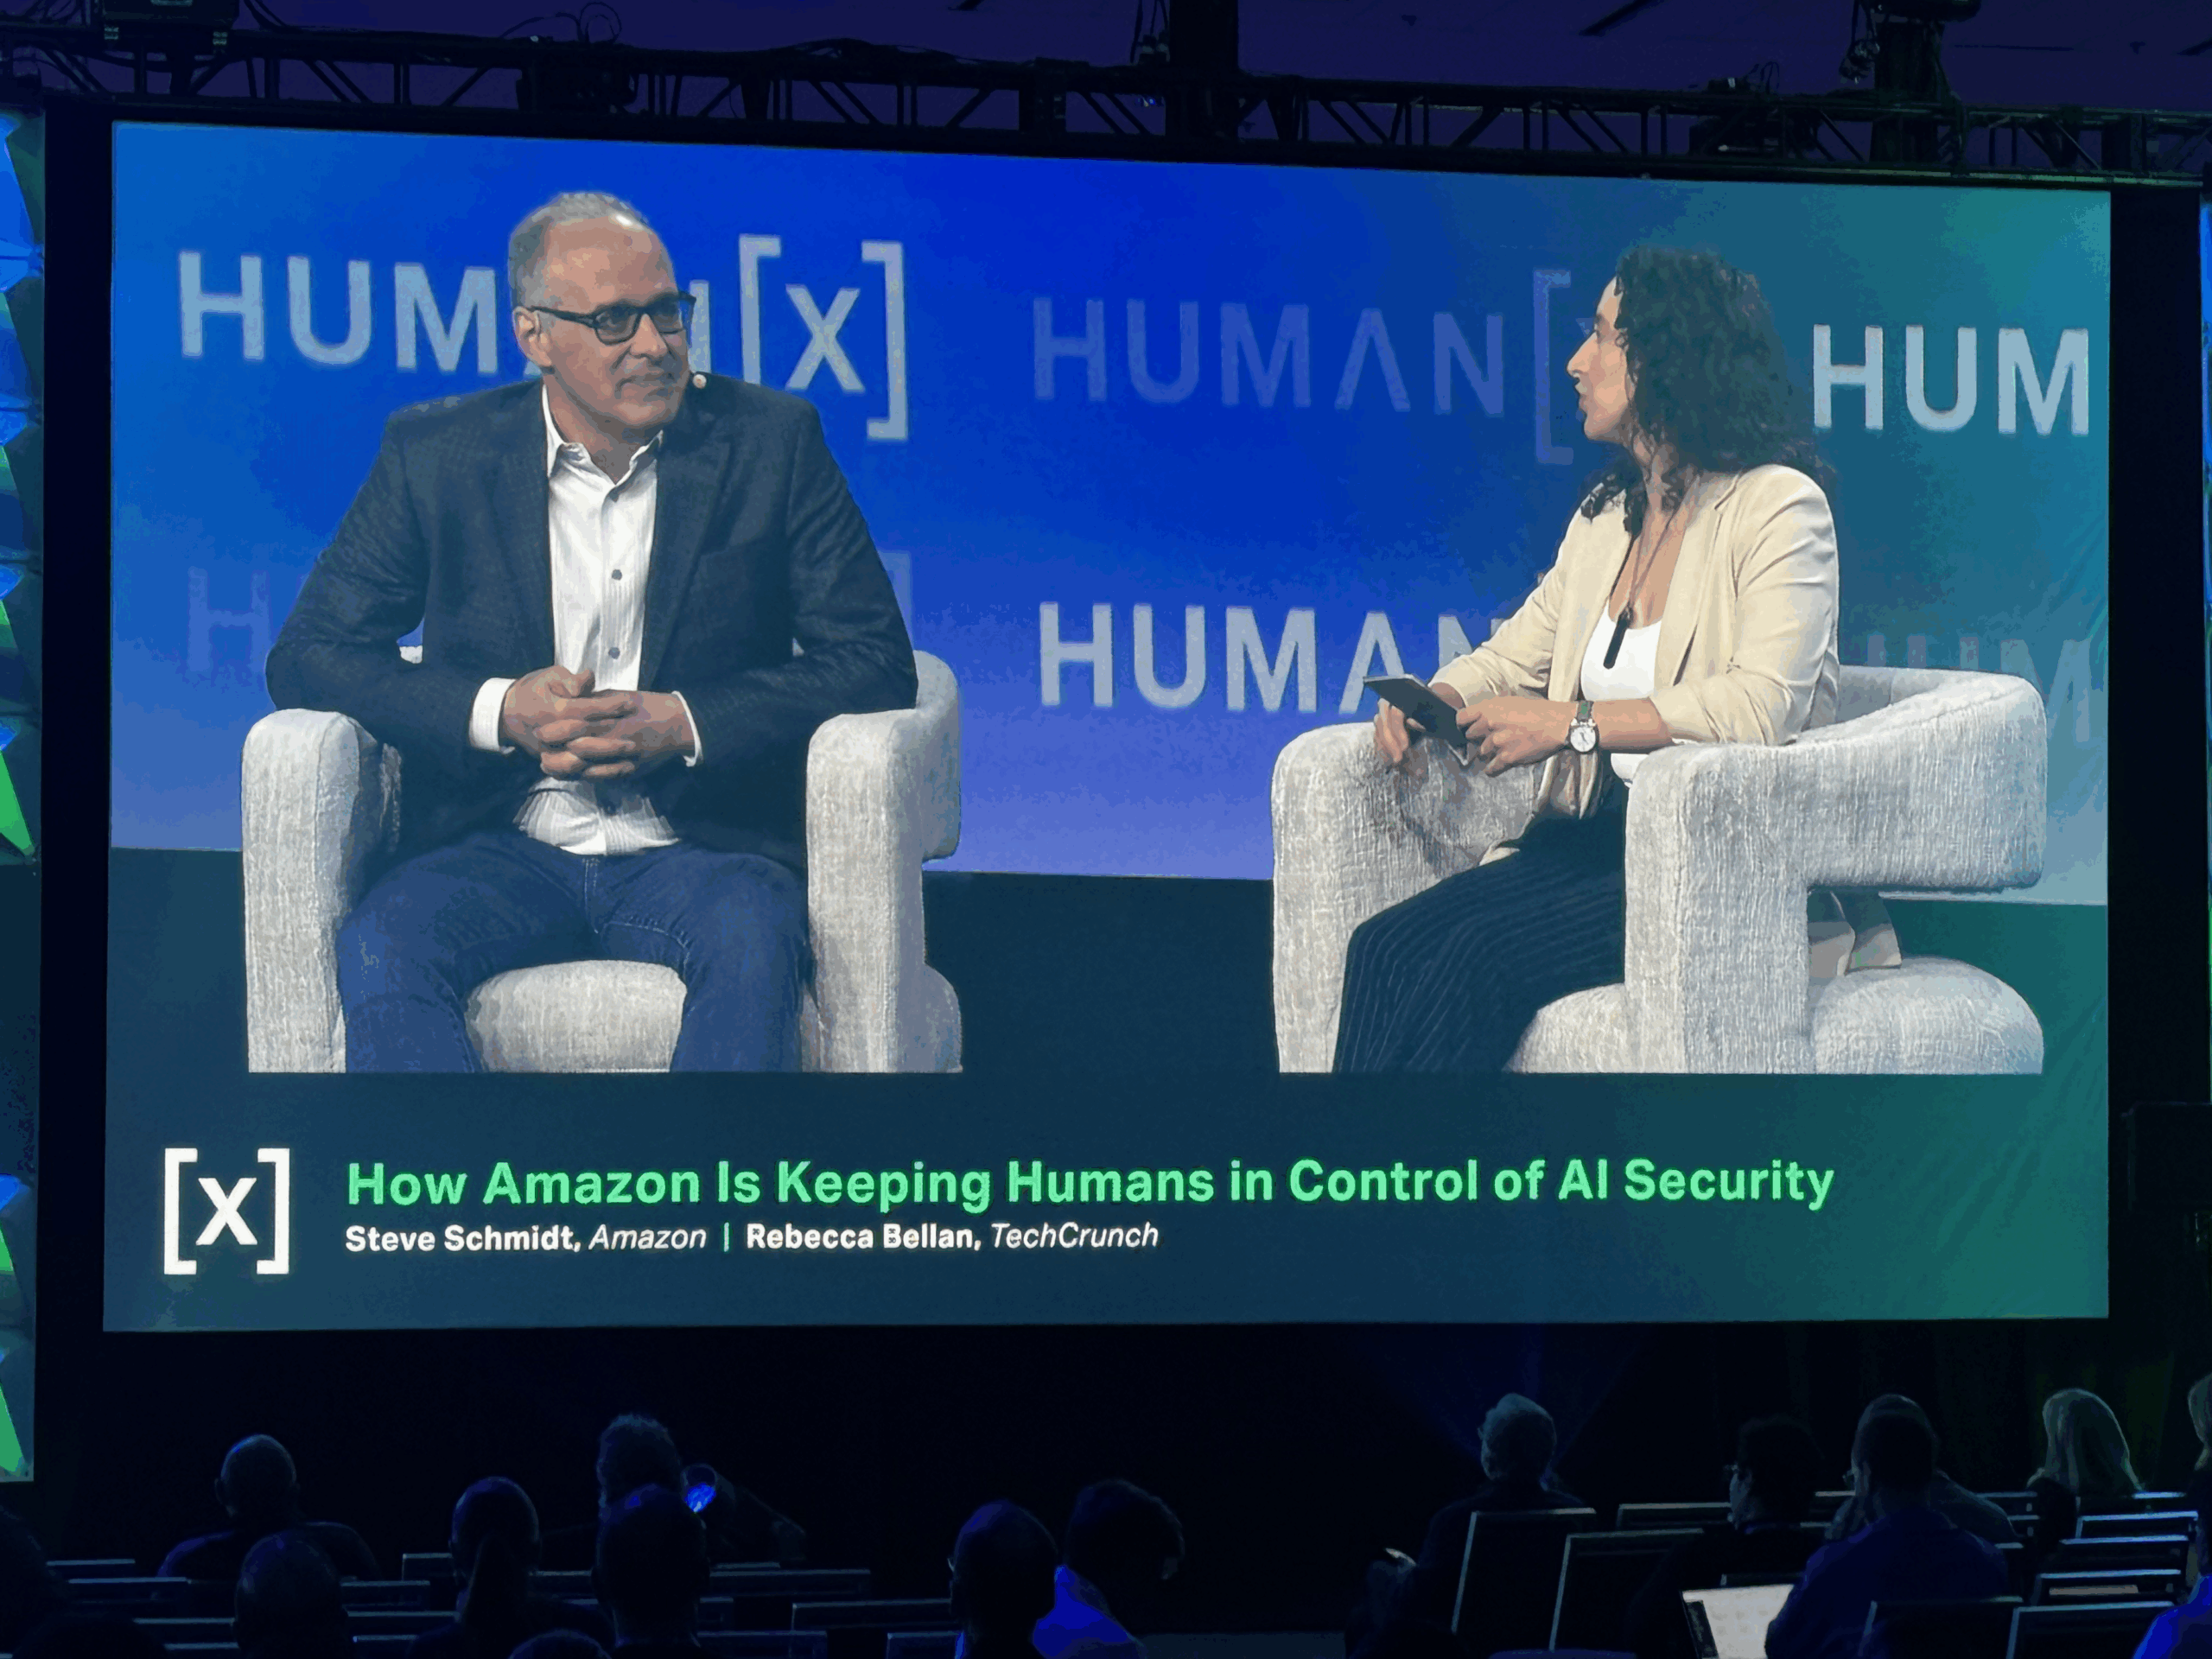
La sécurité de l’IA aujourd’hui nécessite un contrôle humain, l’identité des agents et un isolement opérationnel. Amazon démontre qu’avec une IA de plus en plus autonome, les entreprises doivent réduire les temps de réponse à quelques secondes, suivre chaque action des agents et appliquer des systèmes d’autorisation humaine pour prévenir les risques et les attaques.
Sommaire
Le nouveau paradigme de la sécurité IA
À la HUMAN X Conference, Steve Schmidt a expliqué un point crucial : la sûreté de l’IA n’est plus une question théorique, mais opérationnelle et urgente.
L’évolution la plus concrète est celle-ci :
- les attaquants moins expérimentés deviennent plus efficaces grâce à l’IA
- les acteurs avancés intensifient les attaques sur plusieurs fronts simultanément
- le temps de réponse passe de plusieurs heures à quelques minutes ou secondes
En résumé : l’IA accélère tout — attaques, défense, complexité.
Cela signifie que les entreprises ne peuvent plus se fier aux modèles de sécurité traditionnels.
Comment l’IA transforme le threat landscape
Que signifie vraiment ?
L’IA démocratise les capacités offensives.
Auparavant, il existait une hiérarchie claire :
- “script kiddies” avec des compétences limitées
- acteurs étatiques hautement sophistiqués
Aujourd’hui, cette différence se réduit.
Impact concret
- Attaques plus fréquentes et à grande échelle
- Surface d’attaque accrue
- Nécessité de réponse quasi en temps réel
La chose la plus importante est : ce n’est pas seulement la qualité des attaques qui augmente, mais aussi la vitesse et la quantité.
Le deux risques de la sécurité de l’IA
Question : qu’est-ce qui est plus dangereux ?
Les attaques AI ou l’utilisation interne de l’AI ?
Réponse : les deux
Selon Schmidt, le risque est double :
- Des attaquants plus puissants grâce à l’IA
- Nouveaux risques internes (shadow AI)
De nombreux employés utilisent des outils d’IA sans contrôle central, créant :
- accès non surveillés
- exposition de données sensibles
- perte de gouvernance
Ce phénomène est connu sous le nom de shadow AI.
Identité des agents : le fondement de la sécurité IA
Définition clé
Un agent AI est une entité logicielle autonome qui agit pour le compte d’un utilisateur ou d’un système.
Amazon a introduit un concept innovant :
attribuer une identité unique aux agents IA
Pourquoi c’est fondamental
- Traçabilité complète des actions
- Audit et criminalistique
- Conformité réglementaire
En pratique :
“Cet humain a causé cet agent à effectuer cette action sur ces données.”
Implication stratégique
Les entreprises doivent traiter les agents comme :
- utilisateurs avec privilèges
- systèmes auditables
- entités réglementées
Containerisation : contrôler l’IA au lieu de lui faire confiance
Problème
Un agent AI avec un accès complet au système peut :
- lire toutes les données
- modifier les infrastructures
- causer des dommages critiques
Solution Amazon
Les agents doivent opérer dans des environnements isolés (conteneurs ou VM)
Comment ça fonctionne
- chaque action qui « sort » du container est tracée
- les autorisations sont temporaires et limitées
- les requêtes sont validées par d’autres modèles
En résumé
La sécurité de l’IA moderne repose sur l’isolement + l’observabilité.
Garde-fou et risque de manipulation
Que sont les guardrails ?
Les garde-fous sont des règles et des contraintes qui guident le comportement des agents IA.
Le problème
Si compromis, ils peuvent :
- faire sortir l’agent des limites
- causer des actions nuisibles
- devenir un vecteur d’attaque
👉 C’est un nouveau type de surface d’attaque.
Aperçu stratégique
Les entreprises doivent :
- protéger les garde-fous en tant qu’actifs critiques
- garantir l’intégrité et l’absence de falsification
- valider en continu le comportement des agents
Human-in-the-loop : pourquoi le contrôle humain reste central
Définition
Human-in-the-loop signifie qu’un humain doit approuver les actions critiques exécutées par des systèmes d’IA.
Cas Amazon
Système d’autorisation « contingent » :
- 2 personnes doivent approuver les opérations sensibles
- authentification matérielle (FIDO2)
- blocage automatique sans approbation
Application à l’IA
Le même principe est appliqué aux agents :
- checkpoints externes à l’agent
- validation indépendante
- impossibilité de s’auto-autoriser
La chose la plus importante est : l’IA ne doit jamais avoir un contrôle total sur les décisions critiques.
Sécurité de l’IA pour les startups : que faire immédiatement
Question : par où commencer ?
Réponse opérationnelle
Selon Schmidt, les priorités sont :
1. Inventaire des agents
- quels agents existent
- où ils sont installés
- ce qu’ils font
2. Vérification des données
- où ils résident
- qui les utilise
- comment ils sont transférés
3. Étiquetage des données
- données sensibles vs non sensibles
- classification dès le début
C’est fondamental parce que :
étiqueter les données par la suite est extrêmement coûteux
4. Isolement des agents
- conteneur ou VM
- accès limité
- auditabilité
La véritable erreur à éviter
De nombreuses entreprises pensent :
“Nous devons bloquer l’IA”
Schmidt est clair :
cette approche est erronée
La stratégie correcte
- accepter l’utilisation de l’IA
- le rendre visible
- le contrôler
- le gouverner
En résumé :
ne pas arrêter l’IA, mais la rendre sûre.
Tendance future : sécurité IA = retour d’information continu
Un aperçu clé émanant de la HUMAN X Conference :
👉 la sécurité n’est plus “a posteriori”
Nouveau modèle
- retour immédiat
- validation en temps réel
- amélioration continue
Chaque action devient :
- input pour la sécurité
- donnée pour l’entraînement
- opportunités d’amélioration
Implications stratégiques pour les entreprises
1. La sécurité devient distribuée
Ce n’est plus seulement la tâche du CISO :
- chaque équipe doit être responsable
2. L’IA augmente la complexité opérationnelle
Servir :
- visibilité
- gouvernance
- automatisation
3. Le contrôle humain reste central
Malgré l’autonomie croissante :
- les décisions critiques doivent rester humaines
FAQ – Sécurité IA
1. Qu’est-ce que la sécurité de l’IA ?
La sécurité de l’IA est l’ensemble des pratiques, technologies et processus qui protègent les systèmes basés sur l’intelligence artificielle contre les abus, les attaques et les erreurs opérationnelles.
2. Pourquoi l’IA augmente-t-elle les risques de sécurité ?
Parce qu’elle amplifie les capacités des attaquants, augmente la vitesse des attaques et introduit de nouveaux vecteurs internes tels que les agents autonomes et l’IA fantôme.
3. Comment peut-on contrôler les agents IA ?
À travers :
- identités uniques
- containerisation
- audit des actions
- human-in-the-loop
4. Quelle est la priorité pour les entreprises aujourd’hui ?
Comprendre :
- quels agents utilisent-ils
- où se trouvent les données
- quels accès existent
5. Les startups doivent-elles avoir un CISO ?
Pas nécessairement. Il est plus important que tout le monde dans l’entreprise soit responsable de la sécurité, surtout dans la gestion des données sensibles.
Conclusion
La sécurité de l’IA n’est plus optionnelle.
C’est un système qui combine :
- technologie (container, identité, audit)
- processus (autorisations, gouvernance)
- culture (responsabilité partagée)
👉 Cela signifie que l’avenir n’est pas « IA vs humain », mais :
IA sous contrôle humain.



