Electrum a publié la version 4.8.3 le 24 octobre 2026, afin de corriger une faille de sécurité du portefeuille Electrum qui permet à des serveurs malveillants de tromper les utilisateurs et de les amener à signer des paiements vers des attaquants lors de l’augmentation des frais de transaction. Les développeurs ont reçu deux signalements d’utilisateurs, dont un impliquant une perte d’argent, et ont exhorté tout le monde à mettre à jour.
Sommaire
Points clés à retenir
- Les versions d’Electrum antérieures à la 4.8.3 sont vulnérables.
- Une augmentation manuelle des frais peut autoriser le paiement substitué par un attaquant.
- Le correctif valide les signatures avant d’accepter les transactions non confirmées concernées.
Fonctionnement de la faille de sécurité du portefeuille Electrum
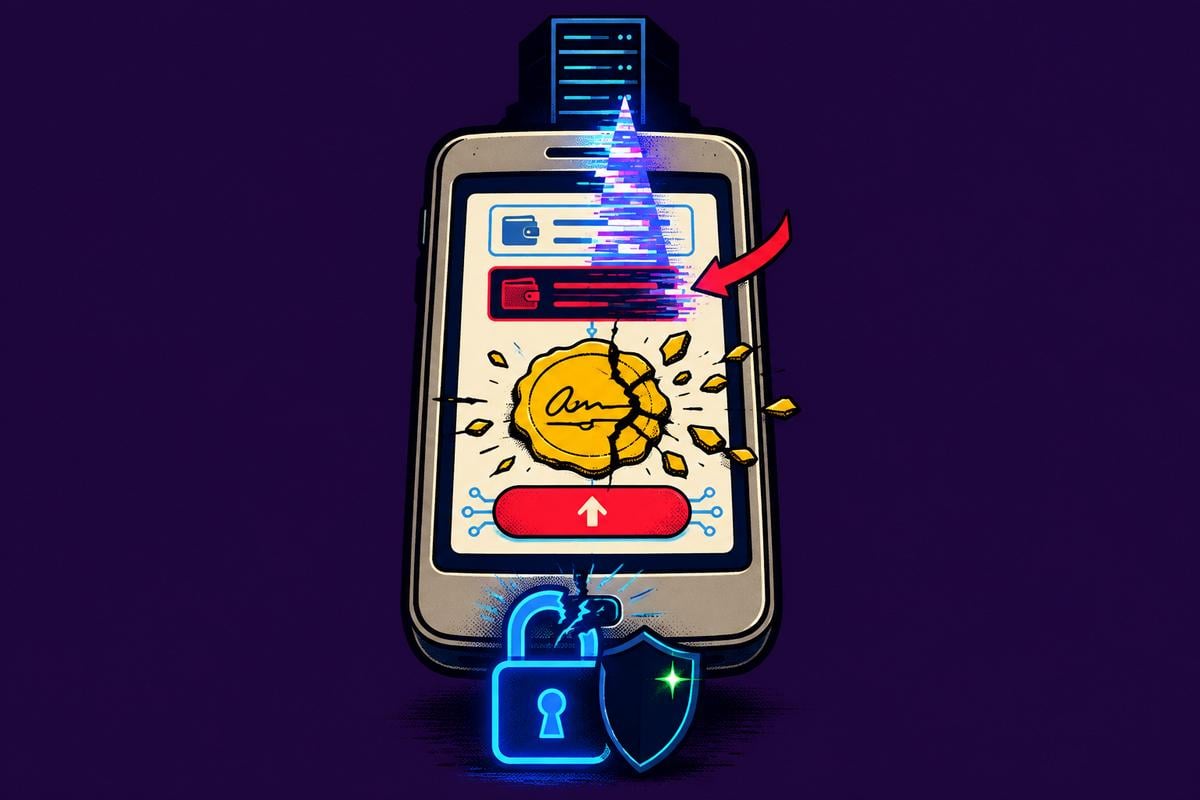
Un serveur malveillant peut masquer le paiement initial d’un utilisateur et le remplacer dans l’historique du portefeuille par une transaction conflictuelle pointant vers une adresse contrôlée par l’attaquant. L’avis de sécurité d’Electrum indique que certains serveurs mènent déjà cette attaque.
Le portefeuille utilise des serveurs pour récupérer l’historique des transactions et diffuser les paiements. Sa documentation décrit le serveur principal comme étant digne de confiance pour les informations concernant les transactions non confirmées—la confiance que cette attaque exploite.
La transaction substituée contient des signatures invalides. Les anciens clients l’affichaient comme non confirmée sans vérifier d’abord ces signatures. Si un utilisateur augmente ensuite manuellement les frais via le replace-by-fee, ou RBF, le portefeuille signe le paiement modifié et envoie les fonds à l’attaquant.
Les développeurs ont indiqué que l’un des deux utilisateurs ayant signalé le problème a perdu de l’argent après avoir augmenté les frais d’une transaction. Dans les deux signalements, la destination de l’attaquant correspondait aux quatre derniers caractères de l’adresse que l’utilisateur avait initialement l’intention de payer, selon l’avis.
Ce que change la version 4.8.3
Le correctif pour la faille de sécurité du portefeuille Electrum vérifie les signatures sur les entrées de transaction qui dépensent des pièces appartenant au portefeuille avant d’accepter une transaction non confirmée dans son historique local. Auparavant, ces signatures n’étaient pas vérifiées avant l’apparition de la transaction.
« Cette version corrige un problème de sécurité critique, nous exhortons donc tous les utilisateurs à mettre à jour », a écrit Electrum dans son annonce de publication. L’avis identifie toutes les versions antérieures à la 4.8.3 comme étant affectées, tout en précisant que les clients connectés à des serveurs de confiance, y compris leurs propres serveurs, ne sont pas concernés par cette attaque.
Pour les utilisateurs qui n’ont pas mis à jour, Electrum recommande de vérifier manuellement les adresses de destination et les montants avant de signer toute transaction, y compris une augmentation de frais. Sur sa page de téléchargement, il est demandé aux utilisateurs d’obtenir le logiciel exclusivement depuis electrum.org et de vérifier ses signatures GPG.
Bull Bitcoin prévoit des vérifications côté client similaires
Le PDG de Bull Bitcoin, Francis Pouliot, a déclaré que les utilisateurs du portefeuille BULL n’étaient pas affectés, sauf s’ils avaient choisi manuellement un serveur compromis. Par défaut, BULL se connecte uniquement à deux serveurs exploités par Bull Bitcoin et à un exploité par Blockstream.
Se connecter ailleurs nécessite que les utilisateurs ajoutent manuellement une adresse de serveur, a indiqué Pouliot. Il s’est également engagé à ajouter une validation au sein du portefeuille : « Néanmoins, nous ajoutons immédiatement une validation côté client en utilisant la même approche que le portefeuille Electrum », a-t-il écrit.
Article produit avec l’assistance de l’intelligence artificielle et relu par l’équipe éditoriale.