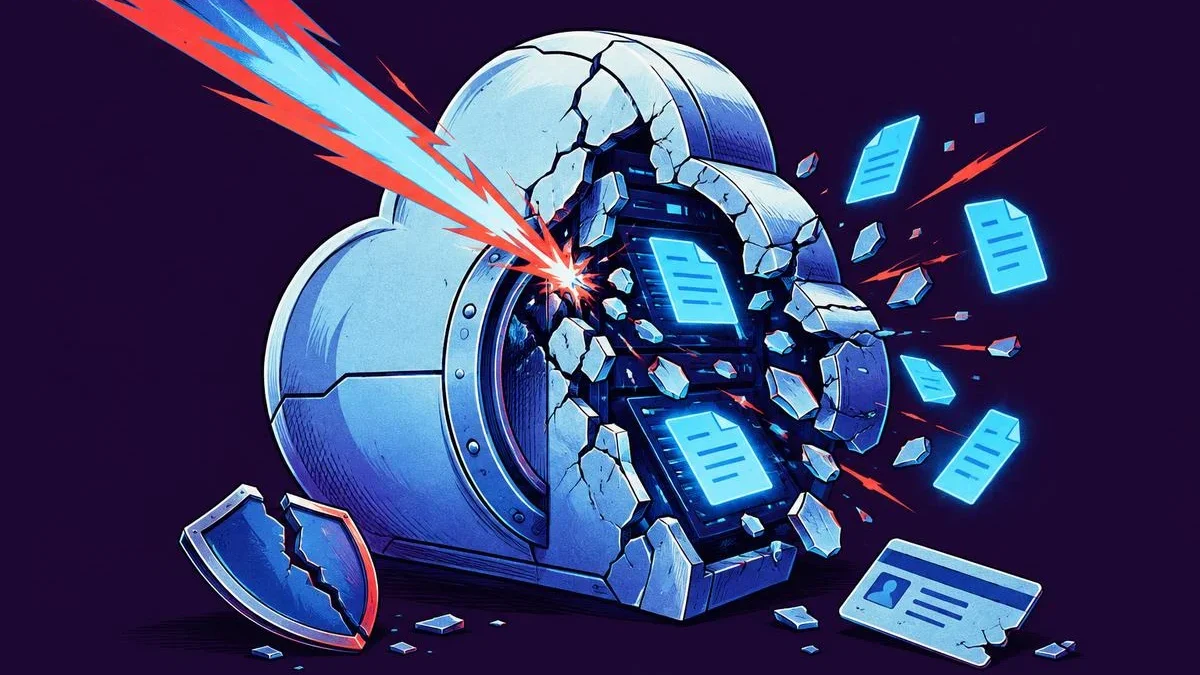
NEAR AI a réactivé le service Cloud après avoir contenu une violation de sécurité qui a exposé les données de compte d’environ 100 utilisateurs et de 18 agents IA hérités.
L’attaque a commencé le 8 novembre 2026, lorsqu’un attaquant a exploité une faille dans SGLang, le moteur d’inférence open source. C’est ce qui ressort du rapport sur l’incident publié par la société elle-même.
Sommaire
Points clés
- Une vulnérabilité de SGLang a permis d’exécuter du code sur un serveur d’inférence.
- L’attaquant a atteint 18 agents hérités, qui se trouvaient hors de l’environnement de confidential computing.
- Les clés d’API exposées de deux clients Cloud ont été révoquées.
- NEAR AI n’a trouvé aucune preuve d’accès aux conversations Private Chat archivées ni aux fichiers téléversés.
Comment la violation de sécurité de NEAR AI a eu lieu
L’attaque est passée par une vulnérabilité d’exécution de code à distance dans SGLang. Grâce à cette faille, l’attaquant a exécuté du code sur un serveur d’inférence et a atteint un système interne relié à Private Chat, une fonctionnalité déjà abandonnée. NEAR AI a décrit le parcours dans le rapport du 9 novembre 2026.
Depuis ce système, l’attaquant a téléchargé les noms et les emails des utilisateurs. Dans certains cas, le plan d’abonnement et le solde du compte sont également tombés entre ses mains.
L’intrusion a ensuite touché 18 agents d’une version précédente de NEAR AI Agents. Ils tournaient en dehors de l’environnement de confidential computing de l’entreprise, et le matériel atteint comprenait des historiques de conversations, des paramètres et des journaux.
Les journaux contenaient également les clés d’API de deux clients Cloud, qui ont désormais été révoquées. L’entreprise n’a trouvé aucun signe d’accès aux conversations Private Chat archivées ni aux fichiers téléversés. Elle a également précisé que NEAR Protocol et les autres services NEAR n’ont pas été touchés.
Le confidential computing n’a pas arrêté l’exploit
La protection offerte par le confidential computing ne couvre pas les défauts du logiciel qui y est exécuté, et ce cas le démontre. La faille dans SGLang donnait accès aux requêtes en cours de traitement sur le serveur compromis, y compris celles en mode confidentiel.
NEAR AI soutient que l’attaquant aurait pu observer ces requêtes le 8 novembre 2026. L’entreprise distingue toutefois cette exposition, limitée à la phase de traitement, de l’accès aux conversations archivées.
Sur la violation du confidential computing, l’entreprise est explicite : « Le confidential computing protège les données contre l’opérateur et l’hôte. Il ne protège pas contre une vulnérabilité dans le logiciel qui tourne à l’intérieur de l’environnement, et c’est ce qui s’est passé ici ».
Après l’incident, l’analyse de sécurité de NEAR AI applique la même rigueur au logiciel d’inférence et aux services autour de l’enclave. Le code, les dépendances et les configurations de déploiement de la pile d’inférence confidentielle restent publics et vérifiables.
Cloud de nouveau en ligne après les correctifs et le changement des identifiants
NEAR AI a remis le Cloud en ligne seulement après avoir bloqué l’accès de l’attaquant, mis à jour tous les serveurs d’inférence et remplacé les identifiants concernés. L’accès au service était resté suspendu pendant l’enquête et les interventions de sécurité.
Parmi les mesures de sécurité adoptées par NEAR AI figurent l’invalidation des sessions actives et des identifiants administratifs, la rotation des jetons des agents et l’arrêt de Private Chat. L’entreprise a mené à bien une analyse forensique complète et les rotations d’identifiants restantes.
Les utilisateurs concernés et les propriétaires des 18 agents ont été contactés un par un, avec des instructions envoyées depuis [email protected]. Dans la mise à jour publique du 10 novembre 2026, l’entreprise écrit : « Si vous n’avez pas reçu de nos communications, aucune action n’est nécessaire ».
Lire aussi : Bitcoin, Ethereum et Near Protocol ont augmenté mercredi grâce aux taureaux · Polymarket suspend le trading après la violation de sécurité : 2,7 millions de pertes
Contenu réalisé avec l’aide de l’intelligence artificielle et avec une relecture éditoriale humaine.