Selon un rapport publié hier par l’Ethereum Foundation, le 23 juin, le serveur de messagerie de l’organisation a été compromis afin de diffuser un service scam de crypto staking sur Lido.
Les hackers ont exploité les plus de 35.000 adresses abonnées à la newsletter d’Ethereum pour promouvoir un mail de phishing avec l’adresse officielle du groupe.
Dans le message, les utilisateurs étaient invités à faire du staking de crypto sur Lido en profitant d’un rendement incitatif de 6,8%. En réalité, cependant, en cliquant sur la plateforme scam, ils autorisaient le drainage du wallet
Voyons en détail ce qui s’est passé.
Sommaire
Piraté le serveur de messagerie de l’Ethereum Foundation : crypto hacker fait la publicité d’une plateforme scam de Lido
Le 23 juin, un hacker a fait irruption à l’intérieur du serveur mail de l’Ethereum Foundation dans le but de promouvoir une arnaque crypto aux abonnés de la newsletter.
Selon les rapports d’hier des mêmes professionnels de l’organisation, des messages phishing ont été envoyés à 35.794 contacts contenant des liens de drainage.
En détail le sujet a fait la publicité d’un faux staking sur Lido avec un rendement particulièrement élevé de 6,8% sur stETH, WETH et ETH.
Pour rendre l’annonce plus véridique, l’adresse e-mail officielle de la Ethereum Foundation [email protected] a été utilisée.
Le hacker a également dû justifier le rendement exagéré, étant en réalité de 3% sur la véritable plateforme.
C’est pourquoi il a écrit qu’Ethereum collaborait avec Lido pour offrir plus d’avantages à la communauté, et que le staking était “garanti et protégé”.
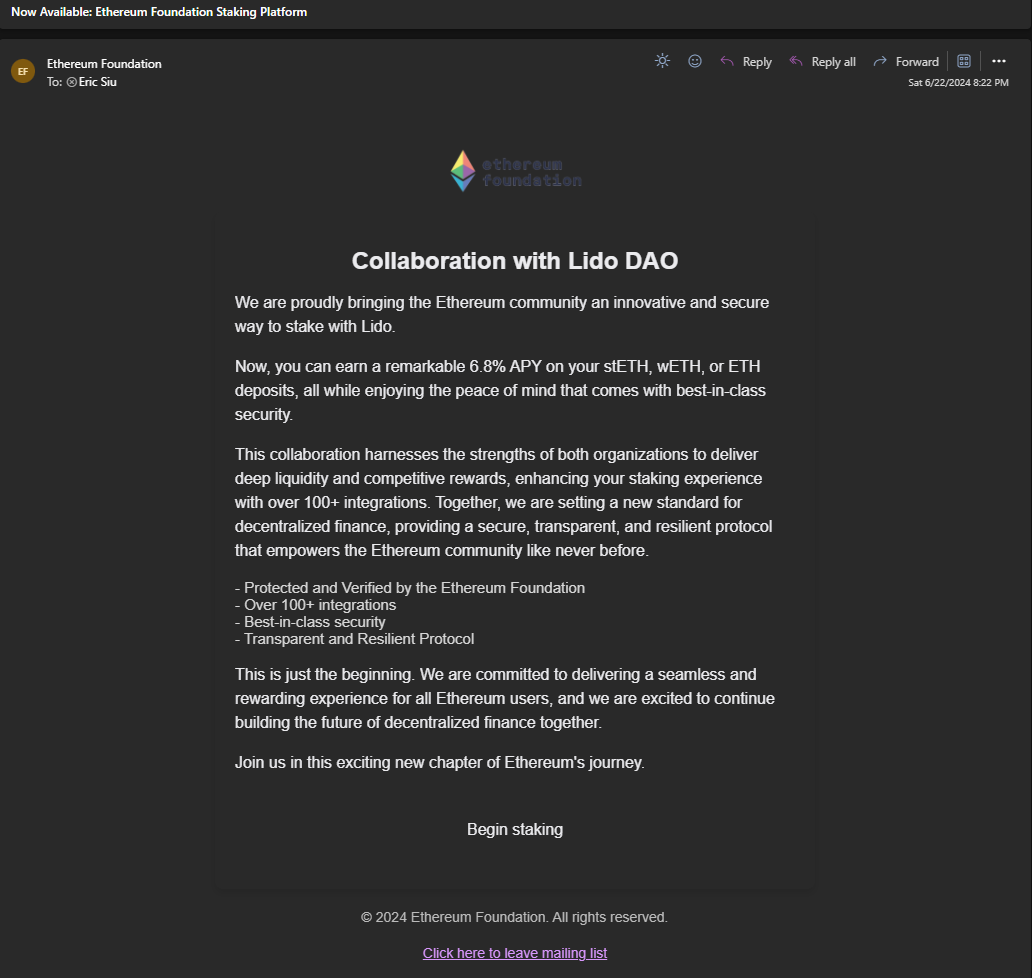
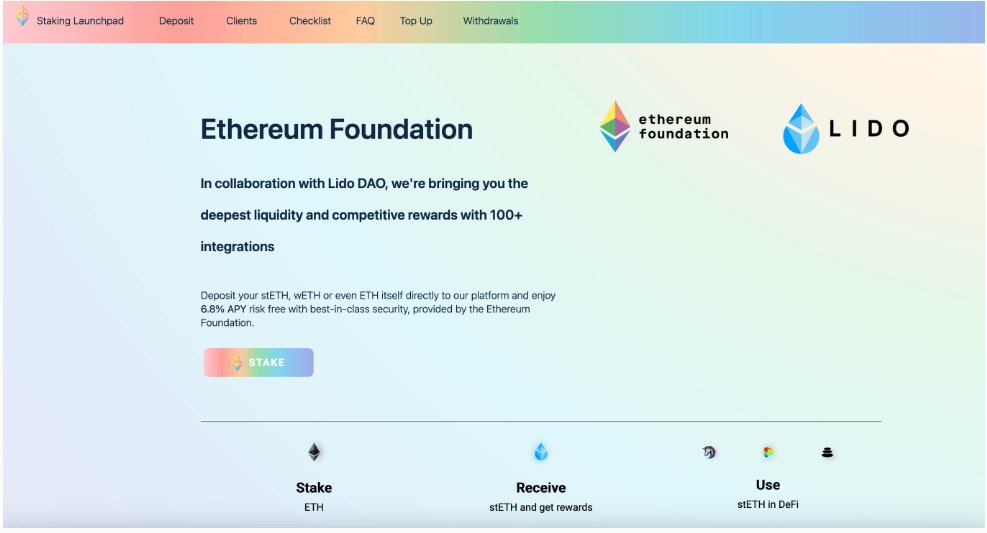
En cliquant sur le bouton “begin staking” dans le courriel de phishing, les utilisateurs étaient redirigés vers une dapp scam qui reproduisait une interface similaire à celle de Lido.
Jusqu’ici rien de nuisible, même en connectant le wallet au faux site web de Lido en arrière-plan.
En essayant cependant de faire du “stake” sur l’application frauduleuse, on recevait une demande dans le wallet, qui si confirmée compromettait l’ensemble du portefeuille.
Avec un seul clic, tous les fonds auraient été drainés et envoyés directement dans les poches du scammer.
Cette affaire nous rappelle combien il est important de toujours vérifier le domaine des dapp que nous utilisons en faisant toujours une double vérification.
Malheureusement, il ne suffit pas de passer par des sources officielles car, comme dans ce cas, elles peuvent également être compromises.
La réponse post-mortem d’Ethereum à l’attaque de phishing
La réponse de l’Ethereum Foundation s’est fait attendre quelques jours après que le crypto scam a été véhiculé avec son propre mail.
Le 2 juillet, avec un post officiel, le core developer Tim Beiko a expliqué ce qui s’est passé à sa propre communauté.
Le hacker aurait violé le fournisseur de messagerie électronique d’Ethereum “SendPulse” réussissant à obtenir un accès non autorisé.
La fondation travaille encore avec SendPulse pour résoudre le problème, mais il semble que pour le moment, le hack soit évité.
Le malintentionné n’a plus accès aux contacts de l’organisation de développement d’Ethereum et tout semble être résolu.
En outre, le message scam promu, a été transmis à diverses listes noires de fournisseurs de portefeuilles web3 afin d’éviter des problèmes de contamination.
L’attaquant a en effet exporté environ 3,759 adresses de la liste de diffusion du blog, probablement dans l’intention de les utiliser pour d’autres arnaques.
Ensuite, à la suite d’enquêtes supplémentaires, Ethereum a découvert l’existence d’une base de données contenant de nouvelles adresses e-mail non incluses dans la liste de l’entreprise.
Comme écrit textuellement par Beiko:
“la liste de diffusion du blog contenait 81 adresses e-mail dont l’auteur de la menace n’était pas précédemment au courant et le reste étaient des adresses en double.”
Cela signifie que certains utilisateurs non abondés à l’organisation pourraient avoir reçu le mail de phishing et que le scam pouvait être reproduit ailleurs.
À la fin tout est bien qui finit bien : il ne semble pas qu’il y ait eu des cas de drainage et aucune crypto n’a été volée lors de l’attaque.
La Fondation Ethereum a écrit ce qui suit pour rassurer ses utilisateurs contre la tentative de scam :
“Analyse des transactions en chaîne effectuées à l’acteur de la menace entre le moment où ils ont envoyé la campagne e-mail et le moment où le domaine malveillant a été bloqué, semblent démontrer qu’aucune victime n’a perdu de fonds pendant cette campagne spécifique envoyée par l’acteur de la menace.”
Arnaques et exploits dans le monde crypto : hackers en quête de visibilité et de fiabilité
Les scammer sont à la recherche constante d’occasions pour obtenir de la visibilité à travers le compte officiel d’un sujet reconnu et fiable dans le monde crypto.
La dernière tentative d’attaque contre l’Ethereum Foundation, avec laquelle une version scam de Lido a été promue, n’est que la dernière d’une longue série d’épisodes similaires.
Dans un contexte en ligne rempli de messages, il n’est pas facile pour les hackers de se faire remarquer de la foule : souvent en effet ils se positionnent dans les commentaires d’un post officiel dans l’espoir d’être vus par les plus naïfs.
Obtenir l’accès à un outil de communication fiable et reconnu par la crypto community est cependant la meilleure méthode pour attirer plus d’utilisateurs.
Cette fois-ci, l’attaque n’a pas réussi car d’un côté l’Ethereum Foundation a été rapide à bloquer l’envoi de nombreux mails. De l’autre côté, car probablement la cible des abonnés d’Ethereum est particulièrement préparée et experte en thèmes cryptographiques donc elle ne s’est pas laissée duper.
Dans le passé, cependant, il y a eu de nombreuses tentatives de scam similaires : Le 26 juin, une adresse e-mail de marketing pour le réseau blockchain Hedera Hashgraph a également été piratée pour envoyer des e-mails de fraude.
le 23 juin, 3 jours avant, un membre MakerDAO avait perdu 11 millions de dollars après avoir interagi avec une fausse application web.
Il semble également que les attaques de phishing soient en augmentation sur la nouvelle blockchain de TON, avec des utilisateurs malveillants cherchant à exploiter les périodes de popularité du réseau.
En général cependant, comme rapporté par Peckshield, les vols enregistrés sur blockchain en juin ont diminué par rapport à ceux observés en mai.
En effet, les pertes cryptographiques dans ce sens sont tombées à 176 millions de dollars le mois dernier, contre 385 millions de dollars en mai.
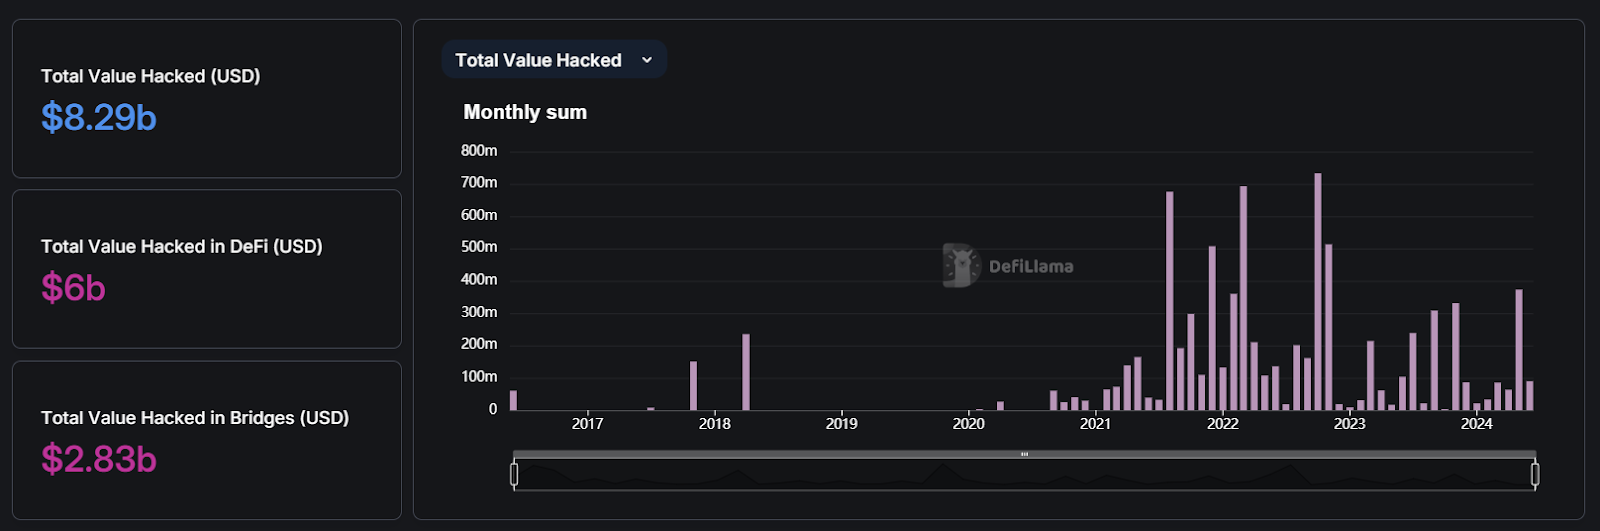
Depuis 2016 jusqu’à aujourd’hui, comme le rapporte DeFiLlama, les hack et exploit complets s’élèvent à 8,3 milliards de dollars.